Du traitement des tickets à l'anticipation des incidents
Pendant des années, l'infogérance s'est mesurée à une seule chose : la rapidité de résolution des tickets. Ce modèle atteint ses limites. Les systèmes d'information se sont complexifiés, les points de vigilance se sont multipliés - cloud, postes de travail, applications métier, sécurité et le traitement réactif ne suit plus.
L'IA surveille en continu, détecte les signaux faibles, hiérarchise les priorités. Les équipes techniques, elles, se concentrent sur l'analyse et la décision. C'est la logique qu'on retrouve dans notre approche du conseil en AIOps et de l'observabilité : la donnée sert à agir, pas seulement à documenter l'incident une fois qu'il est déjà arrivé.
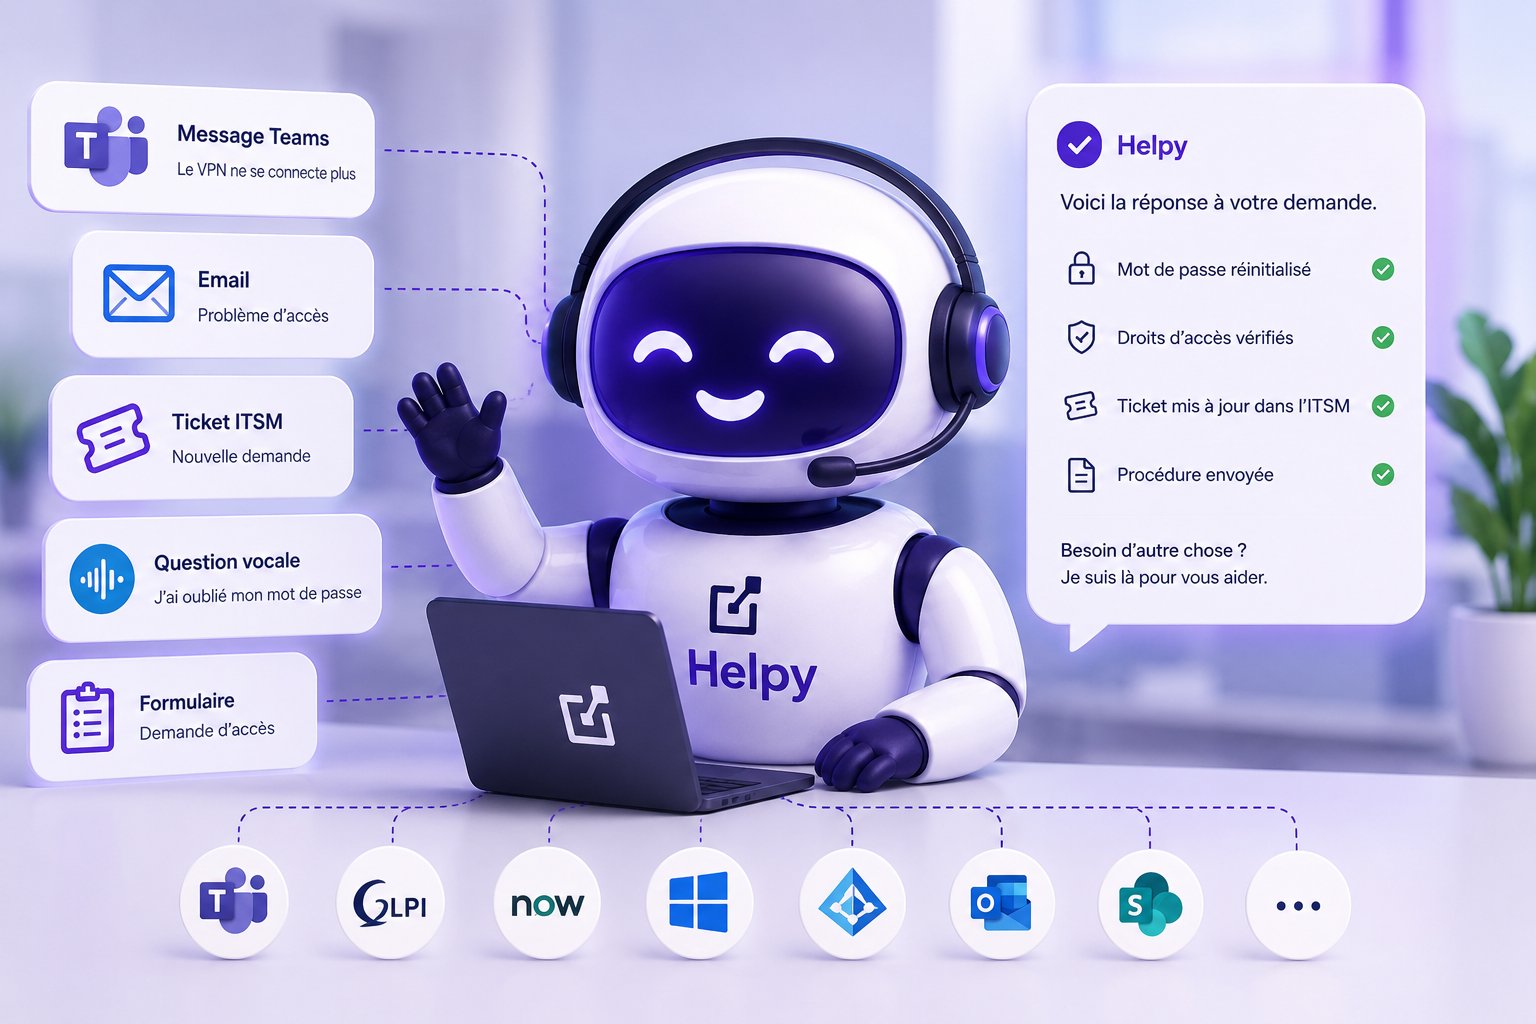
Helpy, l'IA au service de l'infogérance IT Systèmes
Chez IT Systèmes, l'agent IA Helpy traite une partie des demandes de niveau 1. Pas toutes, et c'est volontaire : l'idée n'est pas d'automatiser pour automatiser, mais de libérer du temps sur les cas complexes et l'accompagnement stratégique des clients.
Le taux de résolution automatisée observé chez les clients tourne entre 40 % et 60 %. L'écart s'explique par la nature de l'infrastructure et le niveau de standardisation des process côté client, deux environnements ne se ressemblent jamais tout à fait.
La sécurité managée entre dans le périmètre de l'infogérance
L'infogérance ne se limite plus à la disponibilité des systèmes. SOC managé, gestion des identités et des accès, détection avancée des menaces : ces briques, longtemps vendues à part, s'intègrent maintenant directement à l'offre.
Deux raisons à ça. D'abord, les cybermenaces visent de plus en plus les PME et ETI, longtemps épargnées faute d'intérêt pour les attaquants. Ensuite, la directive NIS2 élargit le nombre d'organisations soumises à des obligations de cybersécurité renforcées , des entreprises qui, hier encore, n'étaient pas concernées.
IT Systèmes accompagne ses clients sur cette mise en conformité via son offre NIS2 dédiée, et poursuit sa propre démarche de certification ISO 27001, en cours, avec une finalisation prévue fin août 2026.
Ce que ça change pour une PME ou une ETI
Les anomalies se détectent plus tôt, avant d'affecter la production. Les incidents courants se résolvent plus vite, grâce à l'automatisation des premiers niveaux. Et l'expertise sécurité, auparavant réservée aux grands groupes avec leur propre SOC interne, devient accessible.
Conclusion
L'infogérance devient un mélange d'automatisation et d'expertise humaine, où chacun fait ce qu'il fait le mieux : l'IA absorbe le volume, l'humain tranche. Chez IT Systèmes, ça se traduit concrètement par deux chantiers : Helpy pour l'automatisation intelligente des opérations, et l'intégration de la sécurité managée dans le périmètre d'infogérance, en réponse directe aux exigences NIS2.
Questions fréquentes
Qu'est-ce que l'infogérance intelligente ?
Un modèle où l'intelligence artificielle traite les volumes de données en temps réel, supervision, détection, premiers niveaux de résolution — pendant que l'expertise humaine se concentre sur l'analyse et la décision. Elle remplace peu à peu le modèle traditionnel centré sur le traitement réactif des tickets.
Comment l'IA s'intègre-t-elle à l'infogérance chez IT Systèmes ?
Via Helpy, un agent IA qui traite une part des demandes de niveau 1. Le taux de résolution automatisée observé chez les clients se situe entre 40 % et 60 %.
Pourquoi la sécurité managée fait-elle désormais partie de l'infogérance ?
La directive NIS2 élargit les obligations de cybersécurité à davantage d'organisations, PME et ETI comprises. Face à la montée des cybermenaces, l'infogérance intègre désormais des services autrefois vendus séparément : SOC managé, gestion des identités, détection avancée.
Le modèle hybride homme-IA remplace-t-il les équipes techniques ?
Non. L'IA gère le volume et la détection en temps réel. L'analyse des causes racines, les décisions stratégiques et la relation client restent entre les mains des équipes.