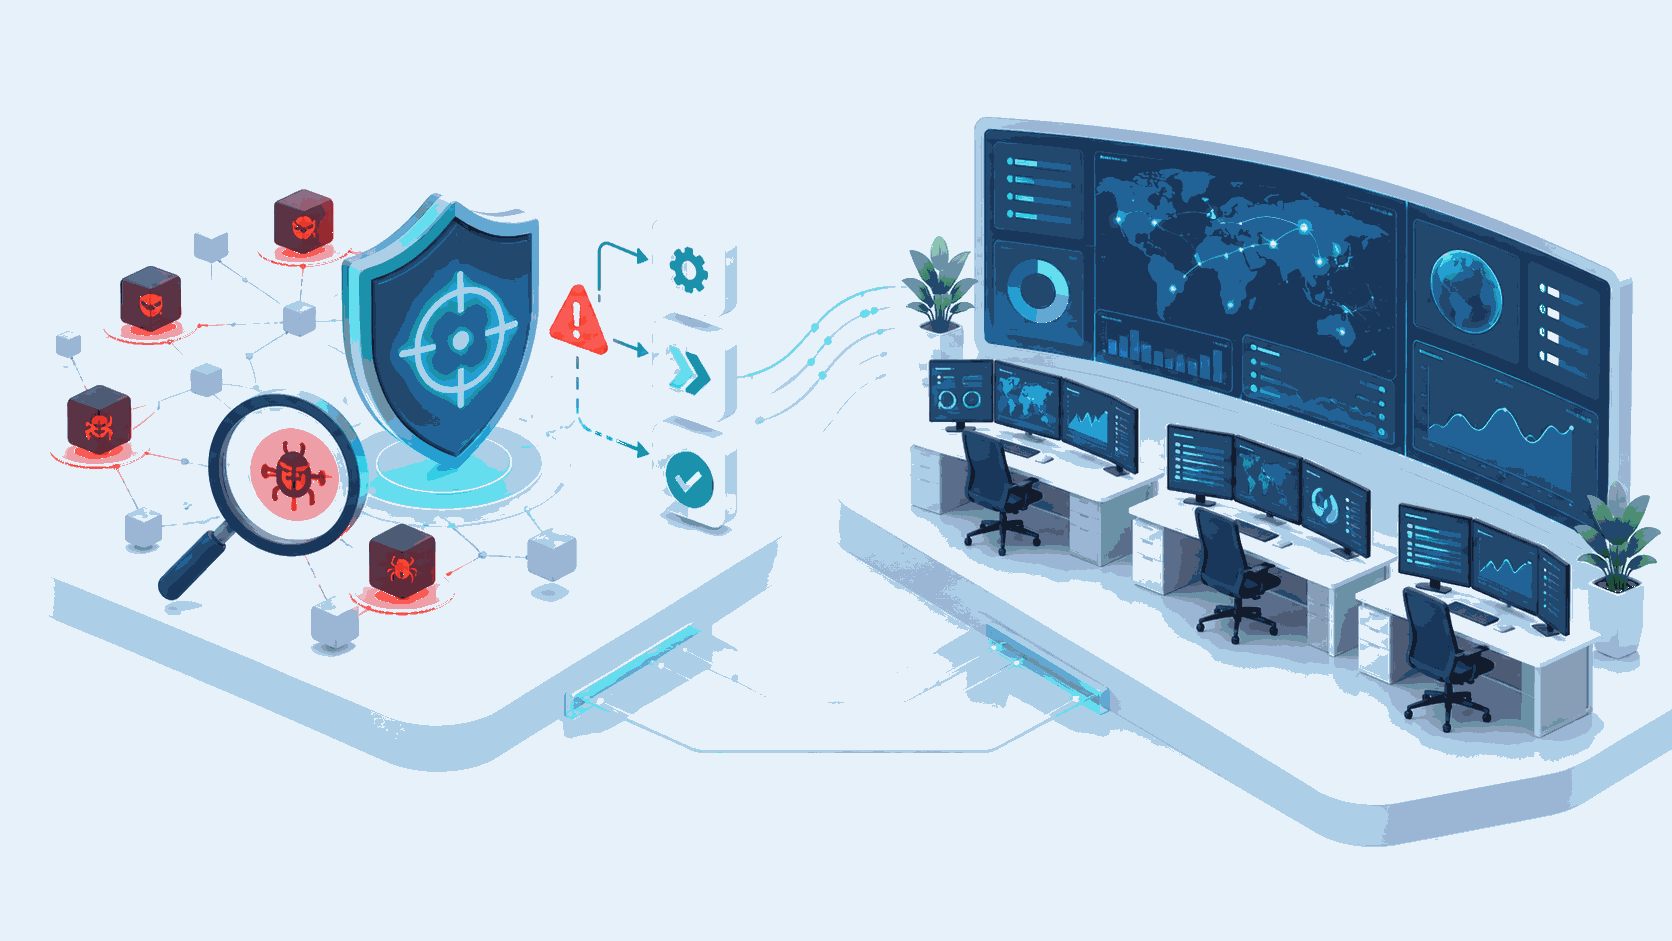
MDR est l'abréviation de managed detection and response, que l'on traduit par détection et réponse managées. C'est un service : un prestataire surveille les alertes de sécurité produites par votre solution XDR, les trie, les analyse et agit à votre place quand une menace est confirmée.
La confusion la plus fréquente porte sur ce que le MDR remplace. Il ne remplace pas votre solution de sécurité, il l'exploite. Mettre en place un service MDR, ce n'est pas déployer un XDR : c'est mettre en place le service managé par-dessus un XDR déjà installé ou à installer. Sans outil de détection, un MDR n'a rien à superviser.
Ce que couvre un service MDR
Le périmètre standard porte sur quatre environnements :
- les postes de travail et les serveurs, via l'agent EPP ou XDR ;
- la messagerie et les outils de collaboration ;
- les identités, c'est-à-dire les comptes et les authentifications ;
- les terminaux mobiles, quand ils sont enrôlés.
Sur ces quatre périmètres, le prestataire ne se contente pas de prévenir. Il isole un poste compromis, bloque un compte, supprime un fichier malveillant. C'est la partie response du sigle, et c'est ce qui distingue un MDR d'une supervision qui vous enverrait une alerte à trois heures du matin en vous laissant vous débrouiller.
Ce qu'un service MDR ne couvre pas
C'est la question à poser avant de signer, et elle est rarement traitée. Un MDR ne voit que ce que sa solution XDR lui remonte. Trois angles morts en découlent.
Ce qui n'a pas d'agent n'existe pas. Une machine sur laquelle l'agent n'a pas été déployé, un serveur oublié lors d'une migration, un poste prêté à un intervenant extérieur : ils sont invisibles pour le service.
Ce qui ne passe pas par l'agent n'est pas vu non plus. Une attaque qui transite par le pare-feu sans jamais toucher un poste équipé échappe à la détection. Certaines techniques visant l'Active Directory également.
Il n'y a pas de règle sur mesure. Un MDR applique les règles de détection de l'éditeur du XDR. Si votre risque est spécifique, par exemple un usage anormal de votre ERP ou un accès inhabituel à une application métier, il ne sera pas détecté, faute de règle écrite pour ce cas.
S'y ajoute la traçabilité. Un MDR conserve les journaux le temps que la solution XDR les conserve, ce qui est court. Si vous devez démontrer ce qui s'est passé six mois plus tôt, pour un audit, pour un assureur ou au titre de NIS2, vous ne l'aurez pas.
MDR, SOC managé et MSSP : trois choses différentes
Les trois termes circulent comme des synonymes. Ils ne le sont pas.
Le MDR est un service adossé à un outil, avec un périmètre borné et une mise en service rapide.
Le SOC managé est un centre d'opérations de sécurité opéré pour vous. Il collecte des journaux de sources multiples dans un SIEM, les corrèle, détecte des scénarios qu'un outil isolé ne voit pas, et permet d'écrire des règles pour votre contexte.
MSSP, pour managed security service provider, n'est pas un service mais une catégorie de prestataire. Un MSSP peut vendre du MDR, du SOC managé, de la gestion de pare-feux ou de la conformité. Le mot décrit qui vous vend, pas ce que vous achetez. Nous détaillons ce point dans notre article sur le SOC managé et l'externalisation de la cybersécurité en PME.
Le comparatif, périmètre par périmètre
| Critère | MDR | SOC managé |
|---|---|---|
| Postes de travail et serveurs (EPP/XDR) | Inclus | Inclus |
| Messagerie et collaboration | Inclus | Inclus |
| Identités (Entra ID) | Inclus | Inclus |
| Journaux serveurs, Active Directory, DNS, DHCP | Non | Inclus |
| Journaux pare-feux frontaux, Wi-Fi, sauvegardes | Non | Inclus |
| Journaux Microsoft 365 (Exchange, SharePoint, OneDrive, Teams) | Non | Inclus |
| Actions de remédiation | Postes, messagerie, identités | Postes, messagerie, identités, Active Directory, pare-feux |
| Règles de détection sur mesure | Non | Oui |
| Conservation des journaux | Aucune rétention dédiée, limitée à celle de la solution XDR | Oui, durée à définir |
| Délai de mise en service | Court | Long, cadrage nécessaire |
| Dépendance | Limité au périmètre de la solution XDR | Ouvert à n'importe quelle source |
Microsoft 365 Business Premium : ce que vous avez déjà
Beaucoup de PME françaises sont équipées de Microsoft 365 Business Premium sans savoir ce que la licence couvre en matière de sécurité. Elle inclut la protection des postes de travail et des serveurs, celle de la messagerie et de la collaboration, et celle des identités. Ce sont exactement les périmètres d'un MDR standard. Les terminaux mobiles sont couverts s'ils sont enrôlés dans Intune.
Ni la détection réseau ni le proxy ne sont inclus. Et surtout, la licence vous donne les outils, pas les analystes. C'est exactement l'écart que comble un service MDR : la technologie est déjà payée, il manque quelqu'un pour regarder ce qu'elle remonte et pour agir.
Comment se met en place un service MDR
La mise en service est courte, et c'est son principal argument face à un SOC. Elle tient en quatre temps : une réunion de lancement, un atelier d'étude du périmètre existant, la mise en place des outils du service, puis la validation, accompagnée d'un audit rapide de la solution XDR en place.
Ce dernier point n'est pas une formalité. L'audit vérifie que l'agent est réellement déployé partout et correctement configuré. C'est lui qui conditionne la valeur de tout le reste : superviser un parc à moitié équipé revient à surveiller une maison dont on aurait oublié deux fenêtres.
MDR ou SOC managé : comment trancher
Trois questions suffisent.
Votre risque est-il standard ou spécifique ? Si vos actifs sensibles sont vos postes, votre messagerie et vos comptes, le MDR couvre le besoin. Si vous exploitez une application métier, un environnement industriel ou des données dont la compromission aurait un coût particulier, il faut un SOC capable d'y écrire des règles.
Avez-vous une obligation de traçabilité ? NIS2, DORA, ISO 27001, un client grand compte, un assureur : dès qu'il faut produire des preuves, la conservation des journaux devient le critère décisif, et le MDR ne la couvre pas.
De combien de temps disposez-vous ? Un MDR se met en service rapidement. Un SOC demande un cadrage, des connecteurs et des scénarios de corrélation. Si l'échéance est une renégociation d'assurance dans six semaines, la réponse est le MDR.
Un dernier point, moins confortable à dire : un MDR correctement opéré protège mieux qu'un SOC mal cadré dont personne ne lit les alertes. La largeur du périmètre compte moins que la capacité réelle à agir sur ce qui est détecté.
IT Systèmes opère les deux services depuis la France. Le détail de la couverture, des analystes et du reporting figure sur notre page SOC managé et MDR. Le volet préventif, correctifs et durcissement, relève du maintien en condition de sécurité, qui est un chantier distinct et complémentaire.
Questions fréquentes
Que veut dire MDR ?
MDR signifie managed detection and response, détection et réponse managées. Un prestataire supervise les alertes produites par votre solution de sécurité, les analyse et exécute les actions de remédiation à votre place.
Quelle différence entre EDR, XDR et MDR ?
L'EDR et le XDR sont des logiciels : ils détectent. Le MDR est un service : des humains exploitent ce que ces logiciels détectent. Acheter un XDR sans MDR, c'est installer une alarme sans personne pour décrocher quand elle sonne.
Le MDR remplace-t-il un antivirus ?
Non. Il suppose au contraire qu'une solution de protection soit déjà déployée sur les postes et les serveurs, puisque c'est elle qui produit les signaux à superviser.
Faut-il un MDR quand on a déjà Microsoft 365 Business Premium ?
La licence fournit les outils de détection sur les postes, la messagerie et les identités. Elle ne fournit ni analyste ni prise en charge des alertes en dehors des heures ouvrées. Le MDR ajoute cette couche humaine sur une technologie que vous payez déjà.
Combien coûte un service MDR ?
Le prix dépend du nombre de postes de travail et de serveurs supervisés, et des environnements inclus dans le périmètre. Il se calcule sur devis, avec un coût de mise en service distinct du coût récurrent.
Le MDR suffit-il pour être conforme à NIS2 ?
Il couvre la partie détection et réaction, mais pas la conservation des journaux, qui est un point d'attention pour démontrer ce qui s'est produit lors d'un incident. Un SOC managé avec rétention est plus adapté dès que la preuve est exigée.