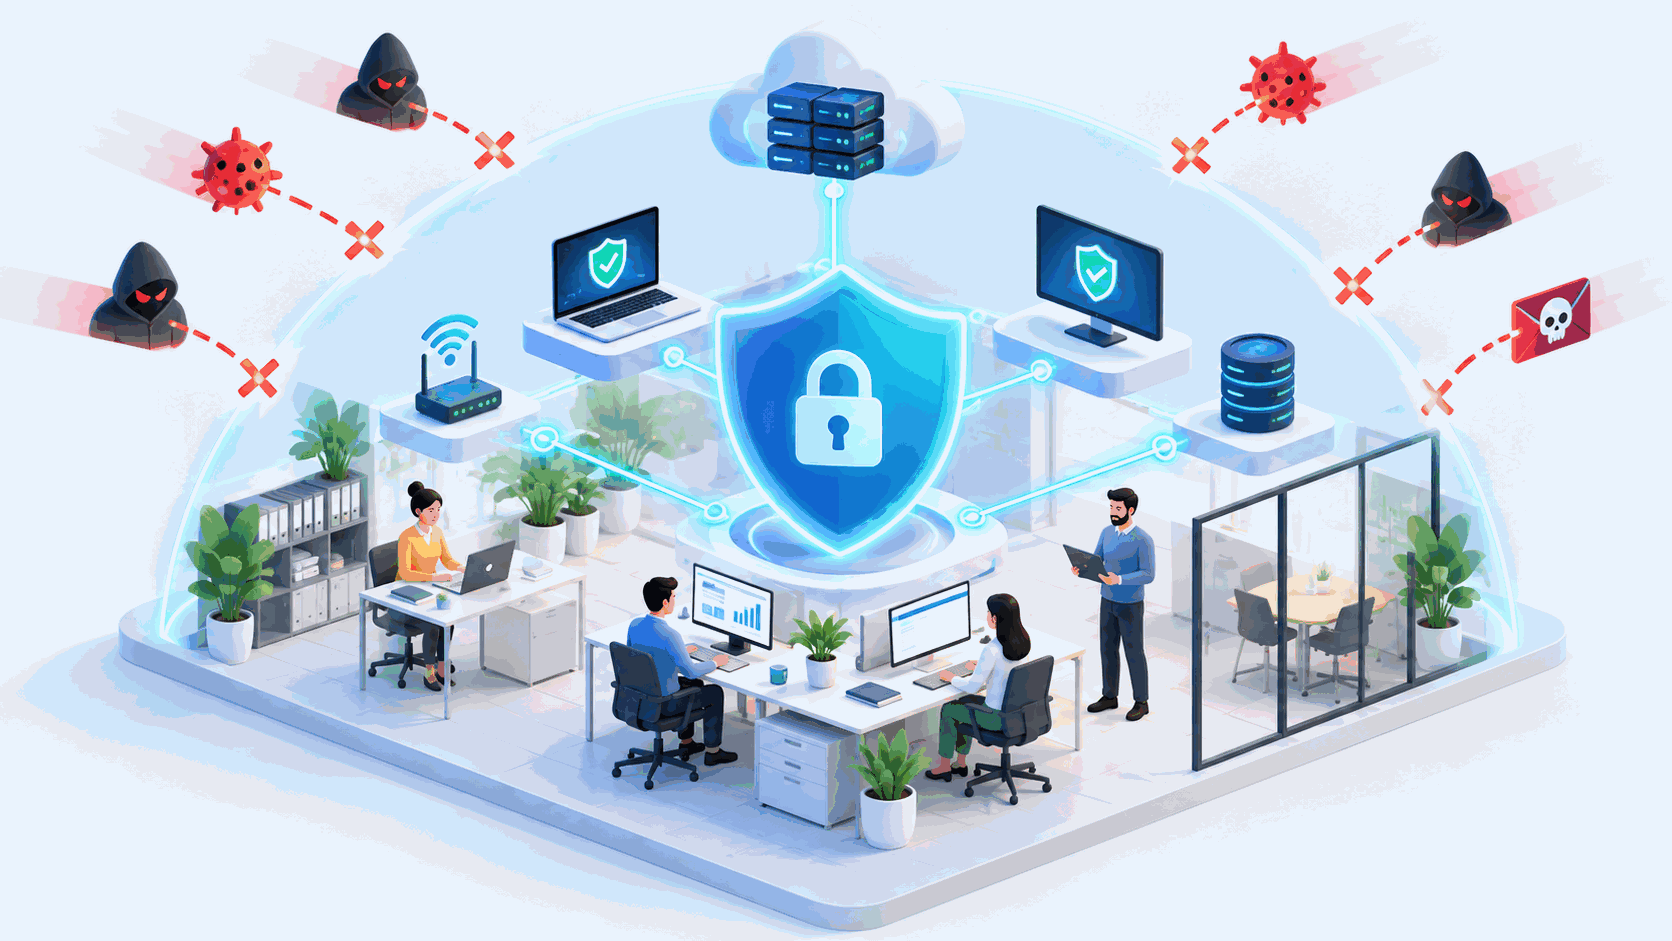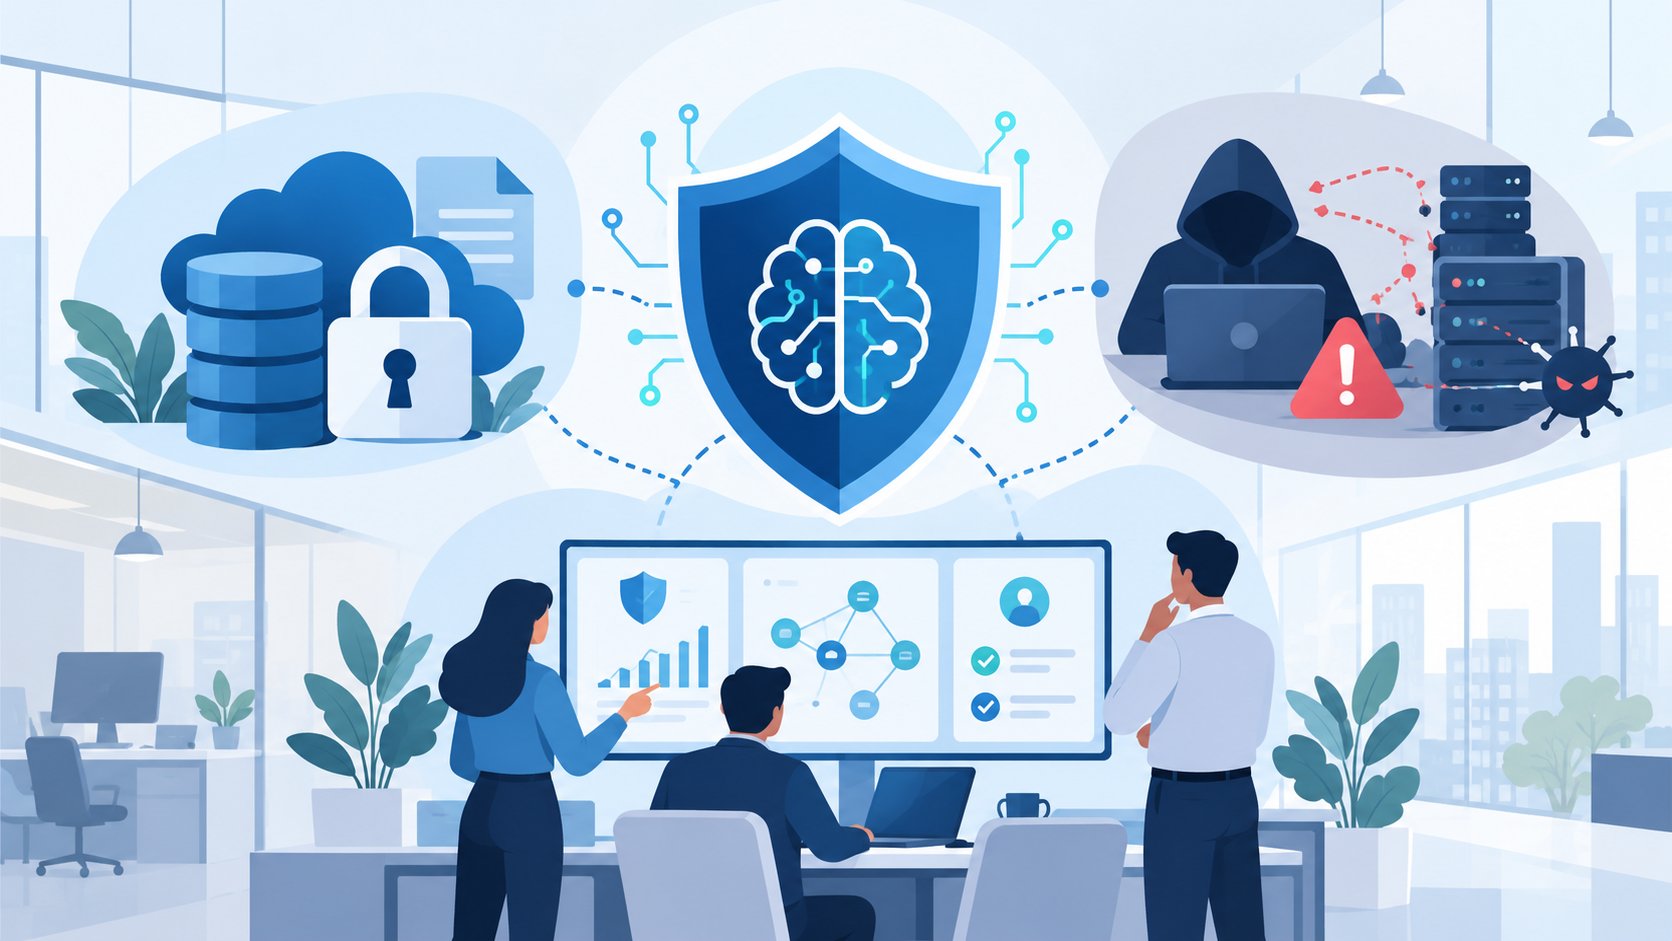
En IA et cybersécurité, trois sujets se mélangent souvent : sécuriser les outils d'IA que l'entreprise utilise, utiliser l'IA pour mieux se défendre, et faire face aux attaques que l'IA rend plus efficaces. L'ANSSI les distingue explicitement : la cybersécurité de l'IA, la cybersécurité par l'IA et la cybersécurité face à l'IA. Pour une PME ou une ETI, le premier chantier est presque toujours le plus urgent, parce que l'IA est déjà dans l'entreprise, souvent sans cadre.
Les trois dimensions de l'IA en cybersécurité
| Dimension | La question | Exemples |
|---|---|---|
| Sécuriser l'IA | Nos outils et agents d'IA sont-ils un point d'entrée ou une source de fuite ? | Données confidentielles collées dans un chatbot public, injection de prompt, agent IA avec trop de droits |
| Se défendre avec l'IA | Comment l'IA améliore-t-elle la détection et la réponse ? | Détection comportementale (EDR, XDR), tri des alertes dans un SOC, analyse des e-mails, assistants pour les analystes |
| Faire face aux attaques dopées à l'IA | Qu'est-ce qui change côté attaquants ? | Hameçonnage sans fautes et personnalisé, fraude au président par deepfake vocal, reconnaissance automatisée |
Sécuriser l'IA : le premier chantier d'une PME
Les collaborateurs utilisent déjà des assistants d'IA, souvent avec des comptes personnels. C'est le shadow AI : des contrats, des données clients ou du code source partent vers des services que l'entreprise ne maîtrise pas. Interdire ne suffit pas, il faut proposer un outil d'entreprise et un cadre d'usage.
Les agents IA ajoutent un risque plus technique. Contrairement à un assistant qui répond, un agent agit : il lit des e-mails, consulte des documents, déclenche des actions dans des applications (voir notre guide IA agentique : définition, fonctionnement et usages). Il peut être détourné par une injection de prompt : une instruction cachée dans un contenu qu'il traite lui fait exécuter une action non prévue. Le référentiel OWASP Top 10 pour les applications LLM place ce risque en premier, devant la divulgation d'informations sensibles, et liste aussi l'« agentivité excessive » : un agent doté de plus de droits que nécessaire.
Les mesures de base sont connues :
- Des droits minimaux pour chaque agent, avec une identité propre, et jamais les droits d'un administrateur.
- Une validation humaine pour les actions sensibles : paiement, suppression, envoi externe, modification de droits.
- La journalisation de ce que fait chaque agent, pour pouvoir reconstituer ses décisions et enquêter en cas d'incident.
- Le contrôle des données accessibles à l'IA : classification des documents sensibles et règles d'accès cohérentes, sans quoi un assistant retrouve ce que personne n'aurait dû voir.
L'ANSSI a publié en avril 2024 des recommandations de sécurité pour les systèmes d'IA générative, qui couvrent le cycle de vie complet, de l'entraînement à la production. Pour la méthode appliquée aux agents, voir notre guide comment sécuriser un projet d'agent IA en entreprise.
L'IA au service de la défense : ce qu'elle apporte vraiment
L'IA n'est pas nouvelle en cybersécurité : les solutions EDR et XDR utilisent l'apprentissage automatique depuis des années pour repérer des comportements anormaux plutôt que des signatures connues. Ce qui change avec l'IA générative, c'est l'assistance aux analystes.
Les cas d'usage de l'IA en cybersécurité les plus utiles pour une PME ou une ETI :
- Le tri des alertes. Un SOC reçoit bien plus d'alertes qu'il ne peut en traiter à la main. L'IA regroupe les signaux liés, écarte les faux positifs évidents et priorise.
- L'investigation. Résumer un incident, reconstituer la chronologie, traduire une requête en langage naturel dans le langage d'un SIEM comme Microsoft Sentinel.
- La sécurité des e-mails. Les filtres modernes analysent le contexte d'un message (ton, urgence, demande inhabituelle, expéditeur jamais vu) et plus seulement ses liens et pièces jointes. C'est la réponse aux e-mails d'hameçonnage rédigés par IA, qui ne contiennent plus de fautes.
- La gestion des vulnérabilités. Prioriser les correctifs selon l'exposition réelle des actifs plutôt que selon le seul score de gravité.
Ses limites sont aussi claires. L'IA dépend de la qualité des données qu'elle reçoit : sans journaux centralisés, elle n'a rien à analyser. Elle se trompe, et ses erreurs sont formulées avec assurance. La décision d'isoler un poste, de couper un compte ou de déclarer un incident reste humaine. Pour une PME sans équipe dédiée, l'IA de défense se consomme le plus souvent à travers un SOC managé, pas en achetant une plateforme de plus.
Vos usages de l'IA sont-ils encadrés ?
Faites le point avec un expert IT Systèmes sur les outils d'IA utilisés chez vous, les données exposées et les droits de vos agents.
Les attaques dopées à l'IA
Côté attaquants, l'IA ne crée pas de nouvelle catégorie d'attaque. Elle rend les attaques existantes moins chères et plus crédibles :
- L'hameçonnage devient personnalisé, sans fautes, dans la langue et le ton de l'entreprise ciblée. Les signaux d'alerte qu'on apprenait aux équipes (orthographe, formulation maladroite) disparaissent. Le spear phishing se fait à grande échelle.
- La voix et la vidéo peuvent être imitées à partir de quelques extraits publics : c'est la fraude au président par deepfake vocal.
- La reconnaissance (recherche d'informations sur l'entreprise, ses salariés, ses systèmes exposés) s'automatise.
La réponse n'est pas technologique d'abord. Elle passe par des procédures qui ne dépendent pas de la crédibilité d'un message : double validation des virements, rappel sur un numéro connu, authentification multifacteur résistante au phishing sur les comptes sensibles.
Le cadre réglementaire : AI Act, CNIL et CIANum
Un système d'IA reste un système d'information : le RGPD s'applique aux données personnelles qu'il traite, et NIS2 à sa sécurité si l'entreprise est concernée. Le règlement européen sur l'IA (AI Act) ajoute ses propres obligations, qui entrent en application progressivement :
- depuis le 2 février 2025, l'obligation de maîtrise de l'IA par les personnes qui l'utilisent, ce qui fait de la formation des équipes une exigence et plus seulement une bonne pratique ;
- depuis le 2 août 2026, les obligations de transparence de l'article 50, par exemple informer une personne qu'elle échange avec une IA ;
- au 2 décembre 2027, les obligations des systèmes à haut risque listés à l'annexe III, reportées par le règlement (UE) 2026/1744.
En France, le Conseil de l'IA et du numérique (CIANum), instance consultative installée en 2025, consacre une série de notes à l'IA agentique, dont une aux risques de cybersécurité. Sa note publiée avec la CNIL le 20 juillet 2026 porte sur les données personnelles : elle rappelle que le RGPD s'applique aux systèmes agentiques et recommande des mécanismes de traçabilité permettant de reconstituer l'ensemble du processus de décision d'un agent. C'est exactement ce que permet la journalisation décrite plus haut.
Pour intégrer ces obligations dans un dispositif de pilotage, voir notre guide GRC cybersécurité.
Par où commencer : six mesures
- Inventorier les usages réels de l'IA : outils, services concernés, données manipulées.
- Fournir un outil d'IA d'entreprise et une charte d'usage, plutôt que d'interdire sans alternative.
- Classer les données sensibles et vérifier les droits d'accès avant de connecter un assistant à vos documents.
- Donner à chaque agent IA une identité et des droits minimaux, avec validation humaine des actions sensibles.
- Journaliser et superviser l'activité des outils d'IA comme celle de n'importe quelle application critique.
- Former les équipes aux nouveaux scénarios d'hameçonnage et de fraude, et aux bons usages de l'IA.
L'approche d'IT Systèmes
IT Systèmes n'est pas un éditeur de solution de cybersécurité par l'IA. Notre rôle est d'intégrer et d'exploiter : sécuriser les usages de l'IA de nos clients, concevoir des agents IA pour les entreprises avec des droits maîtrisés, et superviser leur environnement avec des outils de détection qui intègrent déjà l'IA. Nous exploitons aussi notre propre agent en production : les règles que nous recommandons sont celles que nous appliquons.
Exemple : les garde-fous de Helpy
Helpy, l'agent IA embarqué dans notre offre d'Hypergérance, traite le support informatique de niveau 1 de nos clients. Plusieurs des mesures décrites plus haut y sont appliquées :
- Des agents spécialisés plutôt qu'un agent unique. Un agent d'orchestration répartit chaque ticket entre des agents dédiés au classement, au diagnostic, à la correction, à la documentation et à la préparation de l'escalade. L'un d'eux est chargé du contrôle de sécurité des actions.
- Une validation humaine avant toute modification. Toute action qui modifie le poste d'un utilisateur passe par sa confirmation, avec possibilité de revenir en arrière.
- Un passage de relais tracé. Chaque ticket est documenté. Quand l'agent ne résout pas la demande, il transmet son diagnostic à un technicien, qui reprend le dossier sans repartir de zéro.
- Une mesure publiée avec sa règle de calcul. De juin à août 2026, Helpy a reçu 1 889 tickets chez les 55 clients sous contrat d'hypergérance : 60 % ont été clos sans intervention humaine, en 3 minutes en moyenne. Tout ticket repris par un technicien, même partiellement traité par l'agent, est exclu de ce taux (source : outil de supervision Helpy).
Le déroulé complet d'un ticket traité par Helpy figure dans notre guide IA agentique.
Faire tourner des agents en production demande une couche dédiée (accès, identités, supervision, traçabilité, coûts) : c'est ce que décrit notre article opérateur d'infrastructure agentique : définition et rôle.
Notre pôle cybersécurité compte notamment Hakim Taoussi, Microsoft MVP Security.
FAQ
L'IA va-t-elle remplacer les analystes en cybersécurité ?
Non. Elle traite le volume (tri des alertes, résumés, corrélations) et laisse aux analystes l'investigation et la décision. Ses erreurs, formulées avec assurance, rendent le contrôle humain indispensable.
Qu'est-ce qu'une injection de prompt ?
Une instruction malveillante cachée dans un contenu traité par une IA (e-mail, document, page web), qui lui fait exécuter une action non prévue. C'est le premier risque du référentiel OWASP pour les applications LLM, et il est d'autant plus grave que l'agent a des droits étendus.
Utiliser ChatGPT en entreprise est-il dangereux ?
Le risque principal vient des comptes personnels et des données qu'on y colle. Une offre entreprise, avec des engagements contractuels sur l'usage des données, une charte et une classification des informations sensibles, réduit fortement ce risque.
Quels sont les cas d'usage de l'IA en cybersécurité ?
Détection comportementale des menaces, tri et priorisation des alertes, aide à l'investigation, analyse des e-mails suspects et priorisation des vulnérabilités à corriger.
Que recommandent le CIANum et la CNIL sur l'IA agentique ?
Le Conseil de l'IA et du numérique a publié plusieurs notes sur l'IA agentique, dont une sur ses risques de cybersécurité. Celle du 20 juillet 2026, coécrite avec la CNIL, rappelle que le RGPD s'applique aux agents et recommande une traçabilité complète de leurs décisions.
Une PME a-t-elle besoin d'une plateforme d'IA pour sa cybersécurité ?
Rarement en direct. Les outils du marché (EDR, filtrage des e-mails, SIEM) intègrent déjà l'IA. Pour une PME, l'enjeu est d'avoir ces outils bien configurés et supervisés, ce que permet un SOC managé, plus que d'ajouter une plateforme.
Déployer l'IA sans ouvrir de nouvelle brèche
Cadrage des usages, droits des agents, supervision : un accompagnement adossé à votre infogérance et à votre sécurité.
Article rédigé sous la direction de Samir AMARA, Président d'IT Systèmes.
Sources : ANSSI, Recommandations de sécurité pour un système d'IA générative (avril 2024) ; OWASP, Top 10 pour les applications LLM ; CNIL et Conseil de l'IA et du numérique, note sur l'IA agentique et les données personnelles, 20 juillet 2026 ; règlement (UE) 2024/1689 et règlement (UE) 2026/1744, EUR-Lex ; baromètre Helpy, juin à août 2026, outil de supervision Helpy.