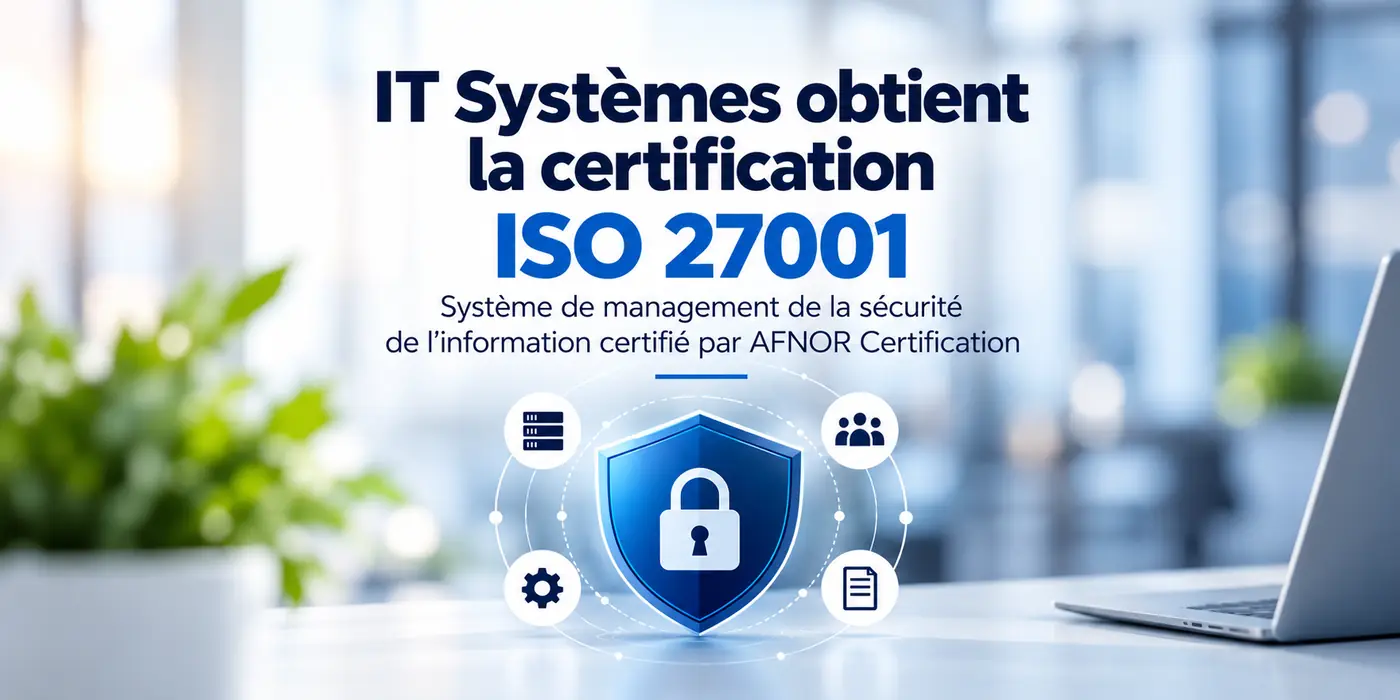
IT Systèmes est certifié ISO/IEC 27001 par AFNOR Certification depuis le 21 septembre 2026. La certification porte sur nos activités de conseil, de réalisation de projets, de sécurité et d'infogérance, sur notre site de Malakoff, et reste valable jusqu'au 20 septembre 2029. Pour nos clients, c'est une preuve vérifiée par un organisme indépendant de la façon dont nous protégeons les informations qu'ils nous confient.
Ce que couvre la certification
La norme ISO/IEC 27001 fixe les exigences d'un système de management de la sécurité de l'information : une organisation qui identifie les risques pesant sur les informations, choisit les mesures pour les traiter et vérifie qu'elles fonctionnent. AFNOR Certification a évalué le système mis en place par IT Systèmes et l'a jugé conforme à la version 2022 de la norme (NF EN ISO/IEC 27001:2023 pour l'Europe).
- Activités couvertes : conseil, réalisation de projets, sécurité et infogérance, appliqués aux environnements informatiques des utilisateurs et aux infrastructures informatiques des entreprises privées et publiques.
- Site : 58-60 rue Étienne Dolet, 92240 Malakoff.
- Organisme : AFNOR Certification, accrédité par le COFRAC pour la certification des systèmes de management.
- Certificat : n° 2026/119451.1, valable du 21 septembre 2026 au 20 septembre 2029.
Seul le certificat électronique, consultable sur le site d'AFNOR (afnor.org), fait foi en temps réel.
Ce que ça change pour vous
La sécurité de vos données
Les informations que vous nous confiez (accès à vos systèmes, données de vos utilisateurs, documents de vos projets) sont traitées dans un cadre documenté : analyse des risques, mesures de sécurité choisies et suivies, amélioration continue. Ce cadre n'est plus seulement déclaré par nous : un organisme indépendant l'a évalué et le contrôle par des audits de suivi pendant toute la durée du certificat.
Vos obligations NIS2
Si votre entreprise est concernée par la directive NIS2, la sécurité de vos prestataires fait partie des risques à maîtriser : l'article 21 de la directive cite la sécurité de la chaîne d'approvisionnement, y compris les relations avec vos prestataires de services directs. Choisir un prestataire certifié ISO 27001 ne rend pas votre entreprise conforme à NIS2, mais vous donne une preuve solide pour documenter ce point. Pour savoir si vous êtes concerné, lisez notre guide NIS2 : mon entreprise est-elle concernée ?
Vos appels d'offres et questionnaires de sécurité
Acheteurs publics et grands comptes demandent souvent la preuve des pratiques de sécurité de leurs prestataires. Vous pouvez désormais indiquer notre numéro de certificat dans votre dossier fournisseur : il se vérifie sur le site d'AFNOR.
Et pour votre propre certification ?
Si votre entreprise vise elle aussi la certification ISO 27001, notre offre gouvernance, risques et conformité du SI vous accompagne, de l'audit préparatoire à l'audit final. Pour la sécurité au quotidien, voir aussi notre page prestataire en sécurité informatique et notre offre d'infogérance.
Frequently asked questions
IT Systèmes est-il certifié ISO 27001 ?
Oui. IT Systèmes est certifié ISO/IEC 27001 par AFNOR Certification pour ses activités de conseil, de réalisation de projets, de sécurité et d'infogérance, sur son site de Malakoff (certificat n° 2026/119451.1, valable du 21/09/2026 au 20/09/2029).
Quelles activités sont couvertes ?
Les activités de conseil, de réalisation de projets, de sécurité et d'infogérance, appliquées aux environnements informatiques des utilisateurs et aux infrastructures informatiques des entreprises privées et publiques.
Jusqu'à quand le certificat est-il valable ?
Jusqu'au 20 septembre 2029. Pendant cette période, AFNOR Certification réalise des audits de suivi.
Comment vérifier le certificat ?
Le certificat électronique n° 2026/119451.1 est consultable sur le site d'AFNOR (afnor.org) : c'est lui qui fait foi en temps réel.
La certification d'IT Systèmes rend-elle mon entreprise conforme à NIS2 ?
Non. Elle prouve le sérieux de votre prestataire, ce qui aide à documenter la sécurité de votre chaîne d'approvisionnement, mais votre conformité dépend des mesures prises par votre propre entreprise.