En résumé. Le groupe SGS, qui exploite en France les réseaux de contrôle technique Sécuritest, Auto Sécurité et Vérif'Autos, a informé ses clients d'un incident touchant la confidentialité d'une partie de leurs données, après la mise en vente d'une archive revendiquée par un pirate. Pour une PME, le risque principal ne vient pas de la fuite elle-même, mais des faux SMS d'amende et des messages de « rappel de contrôle technique » qui vont viser vos véhicules de société et ceux qui les gèrent.
What Happened
Le 7 et le 8 novembre 2026, un vendeur se présentant sous le pseudonyme ChimeraZ a mis en vente sur un forum cybercriminel une archive qu'il attribue aux réseaux Sécuritest, Auto Sécurité et Vérif'Autos, tous rattachés au groupe SGS. Il annonce environ 96 Go de données, 22,7 millions de personnes et plus de 40 millions d'immatriculations. Ces chiffres restent ceux du vendeur : ils n'ont pas été confirmés officiellement.
Ce qui est nouveau depuis le week-end du 14 novembre, c'est la réaction du groupe. D'après Ouest-France, Ko@fé et L'Automobiliste, SGS a adressé un message à ses clients reconnaissant un incident de cybersécurité. Selon le courrier cité par Ko@fé, l'incident concerne les systèmes de prise de rendez-vous en ligne et porte sur des noms, prénoms, adresses postales et électroniques, numéros de téléphone et plaques d'immatriculation. Le groupe indique avoir pris des mesures de confinement, lancé une enquête avec des experts et informé les autorités. Il précise que les coordonnées bancaires des clients ne sont pas stockées dans les systèmes touchés.
Un point mérite la prudence : les extraits publiés par le vendeur, analysés notamment par Cyberattaque.org, contiendraient aussi des données internes aux centres (paramètres d'accès, mots de passe lisibles, quelques coordonnées bancaires de centres). Rien ne permet à ce stade de dire si ces éléments sont représentatifs de l'ensemble. L'enquête est en cours.
Does this apply to me?
Si vos véhicules de société, utilitaires ou véhicules de fonction passent le contrôle technique dans l'un de ces réseaux, la réponse est probablement oui. Le nombre de centres concernés est élevé (près de 2 000 en France selon la presse). Les données associées à vos véhicules sont souvent celles d'un salarié, d'un gestionnaire de flotte ou de l'assistante qui prend les rendez-vous, avec leur téléphone professionnel et leur adresse e-mail.
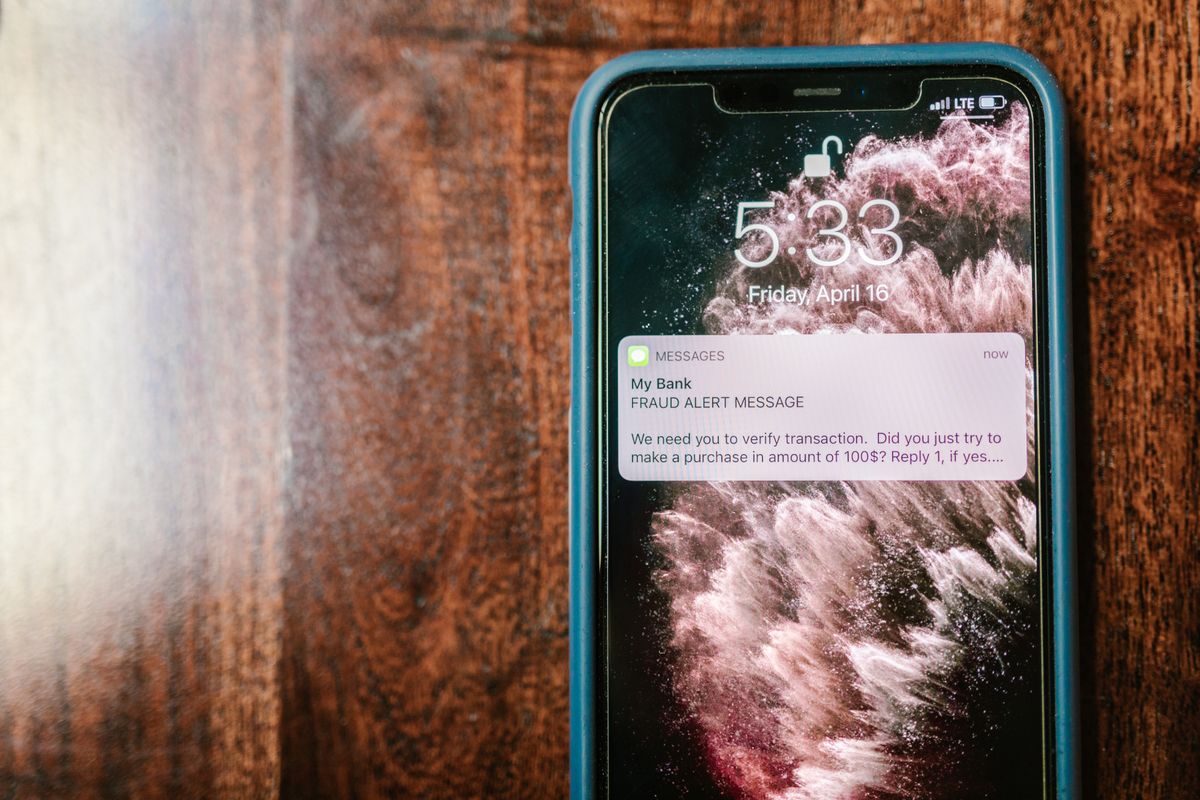
Le danger est très concret. Un fichier qui relie un nom, un numéro de mobile, une plaque et un modèle de véhicule permet d'écrire un message crédible : « Votre contrôle technique du Renault Trafic AB-123-CD est expiré, une amende de 135 € est à régler ». Cybermalveillance.gouv.fr rappelle que cette amende n'arrive jamais par SMS, et l'ANTAI n'envoie jamais de SMS pour les contraventions. Mais un salarié pressé, qui reconnaît la plaque du véhicule qu'il conduit, peut cliquer.
Deux risques secondaires existent pour une entreprise. Le premier : des e-mails d'hameçonnage adressés au service comptable ou au gestionnaire de flotte, avec une fausse facture de centre de contrôle ou un faux avis de contravention en pièce jointe. Le second, plus rare : l'usurpation de plaque, qui peut faire arriver à l'entreprise des avis de contravention pour un véhicule qui n'a jamais été sur les lieux.
Rien n'indique en revanche que vos systèmes informatiques soient touchés. La fuite concerne SGS, pas votre messagerie ni votre Microsoft 365.
What to Do Now
1. Prévenir les conducteurs et le gestionnaire de flotte, aujourd'hui. Un message court suffit : aucune amende ne se paie par SMS ou par lien reçu, le paiement passe uniquement par amendes.gouv.fr en tapant l'adresse soi-même, et un doute sur un contrôle technique se règle en appelant le centre habituel à un numéro connu. Les SMS suspects se signalent au 33700. Si vos équipes n'ont pas eu de rappel récent sur ces arnaques, notre guide sur le phishing en entreprise peut servir de support.
2. Verrouiller le circuit de paiement des amendes et factures liées aux véhicules. Désignez une seule personne habilitée à traiter les avis de contravention et les factures de contrôle technique, et refusez tout paiement issu d'un lien reçu par e-mail ou SMS. Une vérification à deux personnes pour tout paiement inhabituel coupe la majorité des tentatives. C'est le même réflexe que face aux fausses factures de faux fournisseurs.
3. Surveiller les contraventions reçues dans les prochains mois. Un avis pour un véhicule qui était au dépôt, ou à une adresse où personne n'est allé, peut signaler une plaque usurpée. Dans ce cas, déposez plainte rapidement, conservez le récépissé et contestez l'avis dans le délai prévu. Côté messagerie, vérifiez que vos filtres anti-hameçonnage Microsoft 365 sont bien actifs et que les pièces jointes suspectes sont analysées avant d'arriver dans les boîtes.
Not sure about your exposure?
Get an update from an IT Systems expert
A quick assessment of your exposure and the steps you should take. No obligation.
In a nutshell
SGS a reconnu un incident sur les données clients de ses réseaux de contrôle technique, et l'ampleur annoncée par le vendeur reste à confirmer. Pour une PME, l'enjeu est de préparer conducteurs et gestionnaires aux faux SMS d'amende et aux fausses factures qui suivent ce type de fuite. Ce sont des réflexes simples, et ils suffisent à neutraliser l'essentiel du risque.
Frequently asked questions
Mes coordonnées bancaires sont-elles exposées ? Selon le message de SGS à ses clients, les coordonnées bancaires ne sont pas stockées dans les systèmes touchés. Vérifiez tout de même vos relevés si vous avez payé un contrôle en ligne récemment.
Faut-il changer des mots de passe ? Si un salarié a créé un compte client sur le site de prise de rendez-vous avec un mot de passe réutilisé ailleurs, oui : changez-le partout où il sert, à commencer par la messagerie professionnelle.
Comment savoir si une amende est vraie ? Un vrai avis arrive par courrier ou dans votre espace ANTAI, jamais par SMS. Vérifiez sur amendes.gouv.fr en saisissant le numéro de l'avis vous-même.
— Samir Amara, CEO — IT Systèmes